Phishing: como reconhecer um e-mail falso
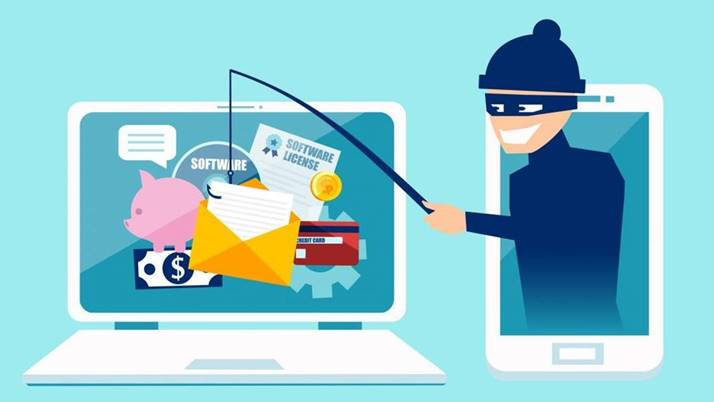
O phishing é a forma mais simples de ciberataque e continua a ser a mais eficaz. Um e-mail bem imitado é tudo o que é preciso para alguém entregar uma palavra-passe ou os dados de um cartão sem dar por isso.
Este artigo é o resumo do que dizemos aos nossos clientes e à nossa própria equipa.
O que é
Phishing é uma fraude por correio eletrónico: alguém se faz passar por uma entidade em que confia — o banco, um fornecedor, uma chefia, o registo de domínios — e tenta convencê-lo a clicar numa ligação ou a fornecer informação confidencial.
Se clicar, é levado para um site que copia o verdadeiro. A partir daí, ou entrega as credenciais que escreve, ou o atacante aproveita para instalar software malicioso no equipamento.
Os quatro sinais
É cada vez mais difícil distinguir um e-mail falso de um verdadeiro, mas há quatro alavancas que quase todos usam. Se reconhecer duas ao mesmo tempo, desconfie.
- Autoridade. O remetente diz ser alguém importante — o banco, um advogado, um superior hierárquico, uma entidade oficial.
- Urgência. Tem 24 horas, ou tem de ser já. O objetivo do prazo é não lhe dar tempo para pensar nem para pedir uma segunda opinião.
- Emoção. A mensagem assusta, ameaça, entusiasma ou desperta curiosidade. Uma pessoa alarmada verifica menos.
- Oferta. Está a receber alguma coisa: um reembolso, um prémio, um desconto que acaba hoje. O medo de perder a oportunidade acelera a resposta.
Vale sempre a mesma regra: nenhuma entidade séria pede dados pessoais, palavras-passe ou dados de cartão por e-mail. Em caso de dúvida, vá ao site oficial da entidade escrevendo o endereço à mão e contacte-a por lá — nunca pelos contactos que vêm no próprio e-mail.
O caso que nos toca: falsos avisos de renovação de domínio
Quem tem um domínio registado recebe, mais cedo ou mais tarde, um e-mail a dizer que ele está prestes a expirar e que é preciso pagar já para não o perder. Muitos são falsos. Alguns são de empresas reais que enviam o que parece uma fatura e é uma proposta de transferência do domínio para elas.
Três coisas que ajudam a distinguir:
- Quem lhe vendeu o domínio é quem o avisa. Se o domínio está connosco, o aviso chega de um endereço
@decimal.pt. Um aviso de outra empresa qualquer sobre um domínio que está connosco não é um aviso: é publicidade, ou é fraude. - Nunca pedimos dados de cartão por e-mail. A renovação paga-se na sua área de cliente, depois de iniciar sessão, e a fatura está lá.
- Confirme na origem. Inicie sessão em myhosting.pt e veja a data de expiração do domínio no seu painel. Se lá diz que só expira daqui a oito meses, o e-mail que diz "expira amanhã" responde-se a si próprio.
Clicou. E agora?
Não entre em pânico — há muito que se pode limitar, e depressa.
- Deu a palavra-passe: mude-a de imediato, e mude-a em todos os sítios onde use a mesma. É por isso que repetir palavras-passe entre sites é tão perigoso.
- Deu dados bancários: contacte o banco, mude as credenciais de acesso e ative a autenticação em dois passos.
- É um equipamento da empresa: avise quem trata da informática antes de mais nada.
- Acha que a conta de e-mail foi comprometida (há mensagens enviadas que não reconhece): mude a palavra-passe, termine as sessões abertas e avise quem gere o sistema.
- Faça uma análise completa com o antivírus do equipamento.
- Perdeu dinheiro: informe o banco e apresente queixa. Além de proteger o seu caso, ajuda a reduzir a atividade criminosa.
Como reduzir o risco
Os atacantes constroem as mensagens com informação que encontram sobre si — redes sociais, fóruns, sites de empresa. Quanto menos houver por aí, menos convincente é o e-mail.
- Reveja as definições de privacidade das suas contas online e o que está público.
- Pense no que publica, e em quem consegue ver.
- Marque como spam e reporte o que for suspeito, em vez de simplesmente apagar.
- Não guarde palavras-passe no navegador; use um gestor de palavras-passe.
- Ative a autenticação em dois passos em tudo o que a suporte — é a única medida que continua a proteger depois de a palavra-passe ter sido entregue.
Em caso de dúvida, pergunte-nos
Se receber uma mensagem sobre um domínio ou um alojamento que tenha connosco e não tiver a certeza, fale connosco antes de clicar. Preferimos responder a dez e-mails inofensivos do que resolver um incidente.